

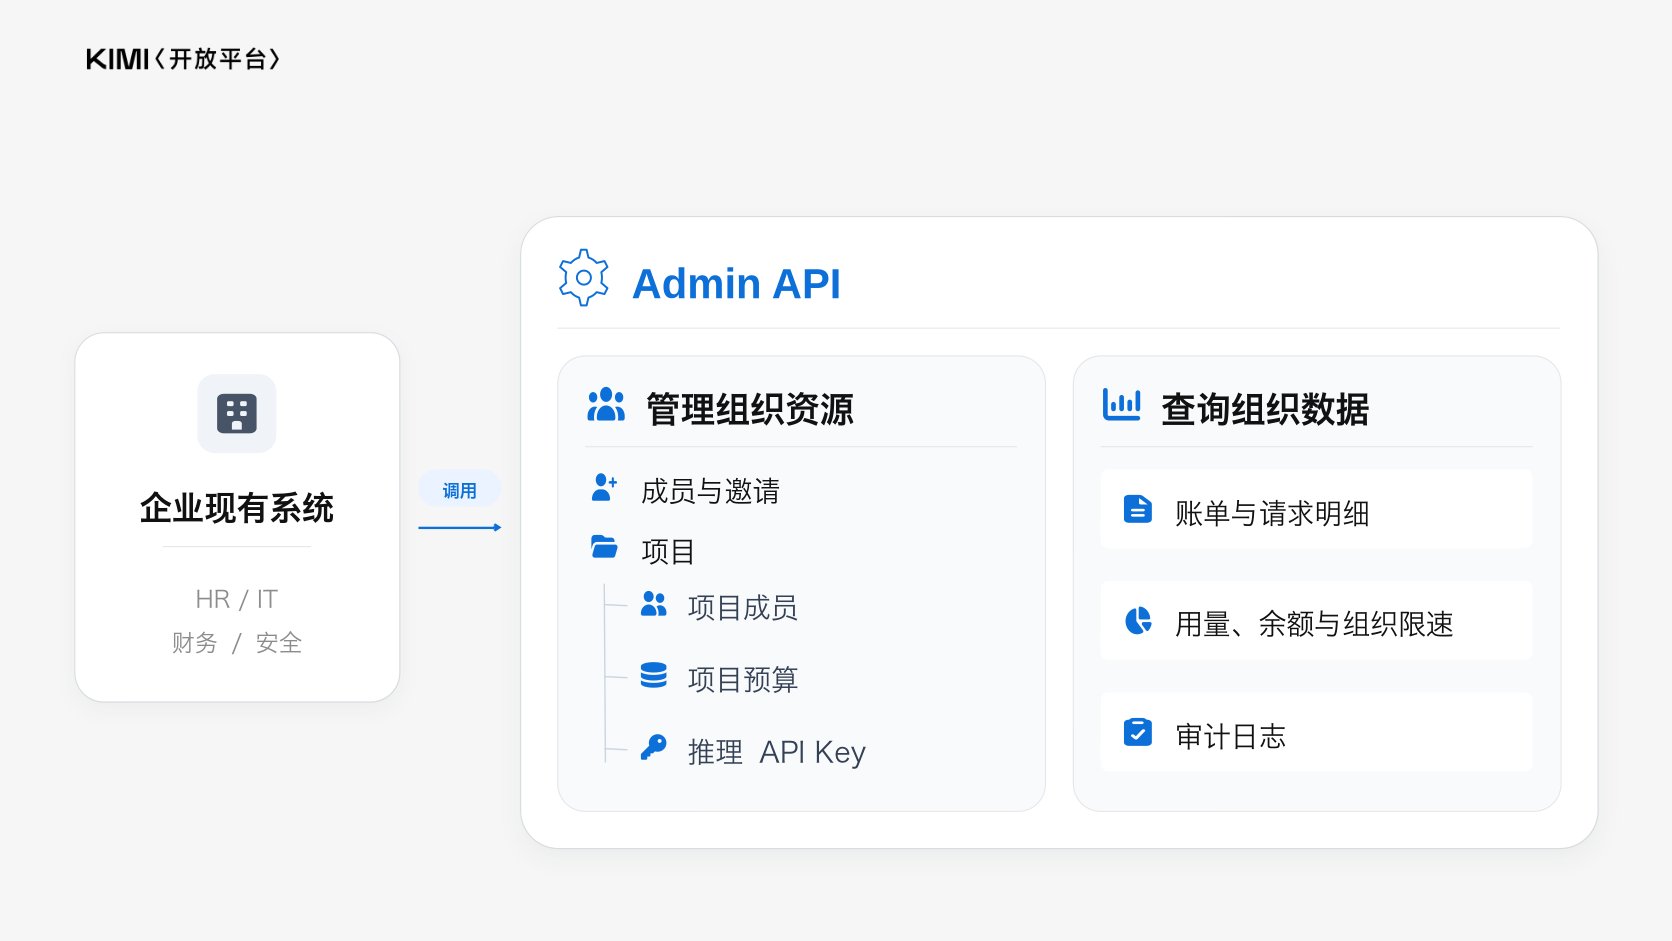
典型使用场景示例
快速开始
完成企业认证
进入「控制台 → 组织管理 → 组织认证」完成企业认证。认证完成后,Admin API 自动开通,无需单独申请。在控制台创建 Admin Key
Admin Key 只能在控制台创建。 组织管理员进入「控制台 → 组织管理 → Admin API Keys」,创建 Admin Key。创建时,按实际用途选择权限:
如果同一 Admin Key 需要多项能力,可以同时选择对应权限。
创建后,立即复制并妥善保存完整密钥。完整密钥只在创建或轮换时显示一次,不要在代码中硬编码或与他人共享。
在终端中设置后续示例使用的环境变量:
验证连接
创建 Admin Key 后,调用组织信息接口验证连接(要求 Admin Key 具备org:read)。
管理组织资源
以下写操作要求 Admin Key 具备org:write,且 Key 持有者在调用时仍是组织管理员。
管理组织成员
通过 API 可以 创建邀请 、 查询邀请状态 、 查询组织成员 、 修改成员角色 和 移除成员 。受邀人接受邀请后,再为其配置项目权限。 移除成员前,先吊销其名下的推理 API Key。成员被移出组织后,其 Admin Key 会失效,但项目推理 API Key 不会自动吊销。管理项目与预算
通过 API 可以 创建 、 修改 和 归档项目 ,也可以 设置项目日消费预算和月消费预算 。项目日/月消费预算按 Asia/Shanghai 自然日/月累计。达到已设置且大于 0 的预算后,该项目后续 API 请求会被拒绝;消费统计与限制生效存在延迟,延迟期间产生的费用仍需支付。 归档项目前,应确认项目中没有仍在运行的业务。管理项目成员
通过 API 可以 添加项目成员 、 调整项目成员角色 和 将成员移出项目 。只能添加已加入组织的成员。管理推理 API Key
通过 API 可以 查询 、 改名 和 吊销 已有推理 API Key,但不能创建新 Key。吊销前,应根据 Key 所属项目和成员确认影响范围,避免影响仍在运行的业务。查询组织数据
查询账单与请求明细
金额以 日账单 和 产品账单 为准,适合用于财务对账和按项目分摊成本。 请求明细 用于查看逐笔 token 用量。 某一天的日账单、产品账单和请求明细在次日 07:00(UTC+8)起可查。 中断请求明细 不受这一时间限制,当天数据随写入即可查询。查询用量、余额与组织限速
- 用量聚合 :按分钟、小时或天查询 token 用量和调用次数,适合分析使用趋势和项目用量。
- 账户余额 :定时查询余额,并在低于企业内部阈值时发送提醒或发起充值审批流程。
- 组织限速 :业务请求出现 429 时,先查询组织速率限制,再结合用量数据和业务请求记录,判断是否为限速所致。
查询审计日志
审计日志 记录控制台管理操作、登录事件和 Admin API 操作,可用于核查异常登录、权限变更和密钥管理操作。 组织管理员需要先在控制台开启审计日志。开启后产生的事件才可查询,开启前的事件不会补记,关闭期间也不记录。使用注意事项
- 管理 Admin Key 持有者:持有者退出组织或被注销后,其 Admin Key 会失效。定期检查持有者和权限,并及时交接相关自动化任务。
- 处理 Admin API 限流:同一组织下的所有 Admin Key 共享各接口的调用限额。调用 Admin API 收到 429 时,应逐步延长重试间隔。新增 Admin Key 不会提高限额。
相关文档
常见问题
Admin Key 和推理 API Key 在哪里创建?
Admin Key 和推理 API Key 在哪里创建?
两类 Key 都在控制台创建。组织管理员在「控制台 → 组织管理 → Admin API Keys」创建 Admin Key;推理 API Key 在「控制台 → 组织管理 → API Key 管理」创建。Admin API 可以查询、改名和吊销已有推理 API Key,但不能创建推理 API Key。
吊销推理 API Key 或归档项目后,会发生什么?
吊销推理 API Key 或归档项目后,会发生什么?
吊销推理 API Key 后立即生效,使用该 Key 的模型调用会被拒绝。项目归档后,该项目下推理 API Key 的模型调用也会被拒绝。自动执行这些操作前,应确认 Key 和项目的影响范围。
账单和请求明细什么时候能查?
账单和请求明细什么时候能查?
某一天的日账单、产品账单和请求明细在次日 07:00(UTC+8)起可查;中断请求明细不受这一时间限制,当天数据随写入即可查询。
怎样用请求 ID 查单笔 token 用量?
怎样用请求 ID 查单笔 token 用量?
调用推理 API 时,在请求头中传入自己的请求 ID(
X-Msh-Client-Request-Id)。按时间范围拉取请求明细后,将返回结果中的 client_request_id 与企业请求日志中的请求 ID 逐笔匹配,即可查看对应请求的 token 用量。请求明细提供 token 等用量信息,不提供金额;金额以日账单、产品账单为准。请求明细和中断请求明细保留 90 天,单次查询的时间范围最多 31 天。审计日志需要提前开启吗?
审计日志需要提前开启吗?
需要。组织在控制台开启审计日志后,才能查询开启后产生的事件;开启前的记录不会补回,关闭期间也不记录。有审计需求的组织应在开始使用 Admin API 时同步开启。